Persónuverndarlög í Hollandi samanstanda af almennu persónuverndarreglugerðinni (GDPR), sem gildir beint, og hollensku innleiðingarlögunum um GDPR (Uitvoeringswet Algemene verordening gegevensbescherming, UAVG), sem fylla út þá valkosti sem GDPR gefur aðildarríkjunum. Persónuverndarstofnunin í Hollandi (Autoriteit Persoonsgegevens, AP) hefur eftirlit með eftirfylgni og getur lagt á sektir; helsta undantekningin frá gildissviði GDPR er eingöngu persónuleg eða heimilisnotkun, svo sem einkamyndir sem geymdar eru fyrir sjálfan sig.
Fyrir allar stofnanir ráða tvær spurningar úrslitum í flestum tilfellum: Er lögmætur grundvöllur fyrir vinnslunni og virðir hún meginreglur GDPR? Hér að neðan útskýrum við bæði hollensku viðbæturnar við UAVG, réttindi einstaklinga, 72 klukkustunda tilkynningarskyldu um brot og hvað stofnanir með staðfestu í Hollandi þurfa að hafa til staðar.
Efnisyfirlit
Hvaða reglur gilda um persónuupplýsingar í Hollandi?
Persónuverndarreglugerðin gildir í öllum aðildarríkjum ESB án innleiðingar og UAVG bætir við hollenskum reglum þar sem GDPR heimilar það. Saman eiga þær við um fyrirtæki, ríkisstofnanir, stofnanir og alla aðra sem vinna með persónuupplýsingar.
Persónuupplýsingar eru allar upplýsingar um auðkennda eða persónugreinanlega einstaklinga: nafn, netfang, ljósmynd, IP-tala eða viðskiptavinarnúmer. Vinnsla nær yfir allt sem þú gerir við þær, allt frá söfnun og geymslu til að skoða þær, deila þeim og eyða þeim.
UAVG setur nokkrar reglur sem eru sértækar fyrir Holland. Samkvæmt 5. grein UAVG þarf barn yngra en 16 ára samþykki foreldris eða lögráðamanns þegar vinnsla byggist á samþykki. Samkvæmt 46. grein UAVG má aðeins nota þjónustunúmer borgara (burgerservicenummer, BSN) ef lög kveða á um það. Í 22. til 30. grein UAVG eru settar undantekningar fyrir sérstaka flokka gagna.
Hvaða lagalegan grundvöll þarftu?
Sérhver vinnsla persónuupplýsinga þarfnast einnar af sex lagalegum grundvöllum í 6. grein GDPR: samþykkis, framkvæmd samnings, lagaskyldu, brýnna hagsmuna, opinbers verkefnis eða lögmætra hagsmuna. Samþykki er aðeins einn af þeim, og oft ekki sá rétti.
Fyrir flesta viðskipta- og ráðningarvinnslu er réttur grundvöllur framkvæmd samnings, lagaleg skylda eða lögmætir hagsmunir. Samþykki verður að vera gefið af fúsum og frjálsum vilja, sérstakt, upplýst og hægt að afturkalla það hvenær sem er. Milli vinnuveitanda og starfsmanns er það sjaldan af frjálsum vilja, þannig að það að reiða sig á það þar gerir vinnsluna venjulega ólöglega.
Lögmætir hagsmunir krefjast skjalfests mats á þeim: hverjir eru hagsmunir þínir, er vinnslan nauðsynleg fyrir þá og vegur hún þyngra en hagsmunir viðkomandi einstaklinga? Skráðu það mat áður en þú byrjar, ekki eftir að kvörtun hefur borist.
Hvaða meginreglur verður hver vinnsla að virða?
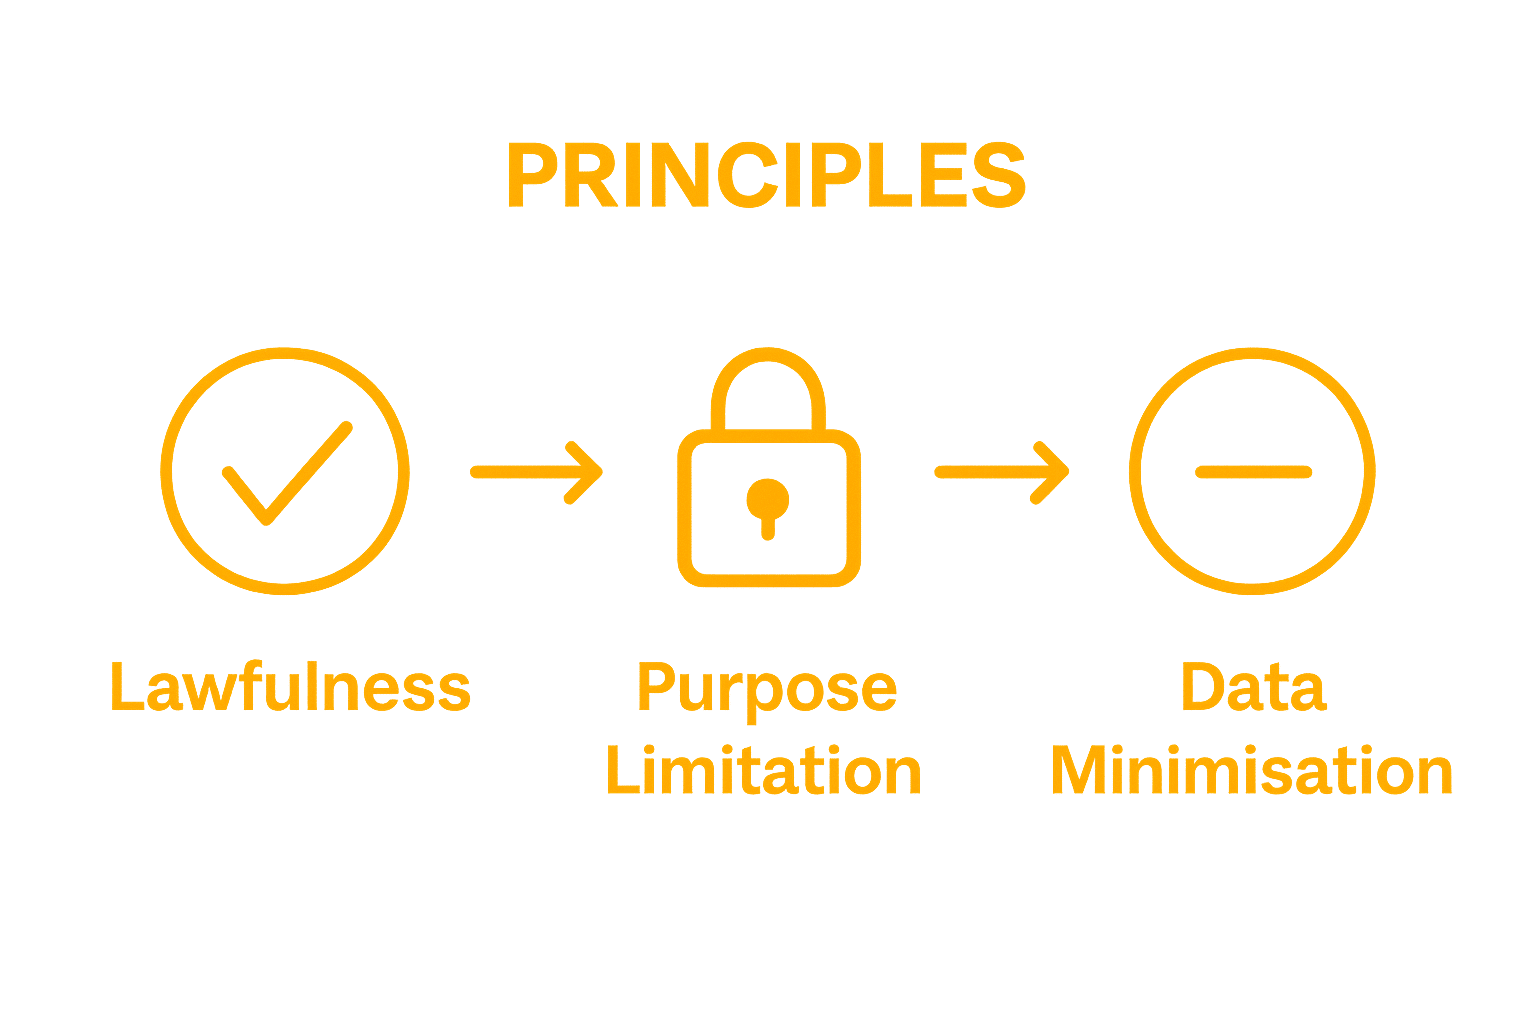
5. grein GDPR telur upp meginreglur sem gilda um alla vinnslu, óháð lagalegum grundvelli. Samkvæmt ábyrgðarreglunni verður þú einnig að geta sýnt fram á að þú fylgir henni.
| Hugmyndafræði | Hvað það þýðir í reynd |
|---|---|
| Lögmæti, sanngirni og gagnsæi | Löglegur grundvöllur, engin falin vinnsla og skýrar upplýsingar í persónuverndaryfirlýsingu. |
| Takmörkun á tilgangi | Safnið gögnum í tilgreindum tilgangi og endurnýtið þau ekki í ósamrýmanlegum tilgangi. |
| Lágmörkun gagna | Safnaðu aðeins því sem þú þarft í þeim tilgangi. |
| Nákvæmni | Haltu gögnum réttum og uppfærðum. |
| Takmörkun á geymslu | Eyða eða nafnleynda gögnum þegar tilganginum hefur verið náð. |
| Heiðarleiki og trúnaður | Viðeigandi öryggi gegn óheimilum aðgangi, tapi og skemmdum. |
| Ábyrgð | Skráðu val þitt svo þú getir sýnt AP að þú fylgir því. |
Hvenær má vinna úr heilsufarsupplýsingum og öðrum sérstökum flokkum?
Aðeins með undantekningu. Gögn sem sýna kynþátt eða þjóðerni, stjórnmálaskoðanir, trúarbrögð, aðild að verkalýðsfélagi, erfðafræðilegar eða líffræðilegar upplýsingar sem notaðar eru til auðkenningar, heilsufar, kynlíf eða kynhneigð má ekki vinna nema undantekning í 9. gr. GDPR og UAVG eigi við (22. gr. UAVG).
Í reynd mega vinnuveitendur ekki skrá eðli eða orsök veikinda starfsmanns; þær upplýsingar heyra undir lækni fyrirtækisins. Heilbrigðisstarfsmenn mega vinna úr heilsufarsupplýsingum vegna meðferðar, samkvæmt trúnaðarskyldu. Sakamálaupplýsingar lúta svipuðum takmörkunum samkvæmt 10. gr. GDPR og UAVG.
Hvaða réttindi hafa einstaklingar?
Einstaklingar geta óskað eftir aðgangi, leiðréttingu, eyðingu, takmörkun, flytjanleika gagna og mótmælt vinnslu, samkvæmt 15. til 22. grein GDPR. Þú verður að svara innan eins mánaðar, en þú getur framlengt þann tíma um tvo mánuði fyrir flóknar beiðnir ef þú tilkynnir viðkomandi innan fyrsta mánaðarins (12. gr. (3) GDPR).
Réttur til aðgangs er sá réttur sem oftast er notaður, oft sem fyrsta skref í deilum sem varða vinnumarkað eða viðskiptavini. Viðkomandi á rétt á afriti af gögnunum, tilgangi þeirra, viðtakendum þeirra og varðveislutíma. Að hafna eða hunsa beiðni getur leitt til kvörtunar til AP eða máls fyrir dómstólum.
Hvað verður þú að gera eftir gagnaleka?
Tilkynnið það til AP innan 72 klukkustunda frá því að þið verðið þess áskynja, nema ólíklegt sé að það leiði til áhættu fyrir viðkomandi einstaklinga (33. gr. GDPR). Ef áhættan er mikil ber ykkur einnig að tilkynna þetta einstaklingum án ótilhlýðilegrar tafar (34. gr. GDPR).
Gögnaleki (datalek) er sérhvert öryggisbrot sem leiðir til taps á persónuupplýsingum eða óheimils aðgangs að þeim: týnd fartölva, tölvupóstur sendur til rangra viðtakenda, ransomware-árás. Skráðu öll brot innbyrðis, þar á meðal þau sem þú tilkynnir ekki, ásamt staðreyndum, afleiðingum og ráðstöfunum sem gripið hefur verið til. Fyrirtæki sem falla undir netöryggislaga (Cyberbeveiligingswet), sem eru í gildi frá 15. ágúst 2026, kunna einnig að þurfa að gefa snemmbúna viðvörun um alvarlegt atvik innan sólarhrings.
Hvað þarf stofnun að hafa til staðar?
Samkvæmt ábyrgðarreglunni verður þú að geta sýnt fram á að þú hafir farið að skjölum. Grunnatriðið er það sama fyrir flestar stofnanir sem eru stofnaðar í Hollandi.
- Skrá yfir vinnslustarfsemi (30. gr. GDPR), tilgang, flokka gagna og viðtakendur og varðveislutímabil.
- Persónuverndaryfirlýsing sem upplýsir fólk um vinnsluna; sjá okkar leiðbeiningar um persónuverndaryfirlýsingar samkvæmt hollenskum lögum.
- Vinnslusamningar við alla birgja sem vinna úr persónuupplýsingum fyrir þína hönd (28. gr. GDPR), svo sem skýja-, launa- og upplýsingatæknifyrirtæki.
- Mat á áhrifum persónuverndar (DPIA) vegna vinnslu sem líklegt er að leiði til mikillar áhættu, svo sem umfangsmikillar eftirlits eða vinnslu heilbrigðisupplýsinga (35. gr. GDPR).
- Persónuverndarfulltrúi ef kjarnastarfsemi þín felur í sér umfangsmikið eftirlit eða umfangsmikla vinnslu sérstakra flokka, og alltaf fyrir opinbera aðila (37. gr. GDPR).
- Öryggisráðstafanir sem eiga við um áhættuna og verklagsreglur vegna brota og beiðna frá einstaklingum.
Hvað getur Persónuverndarstofnun Hollands gert?
Persónuverndarstofnunin getur rannsakað, fyrirskipað þér að samræma vinnslu, bannað vinnslu og sektað þig. Samkvæmt 83. grein GDPR geta sektir fyrir alvarlegustu brotin numið 20 milljónum evra eða 4% af árlegri veltu um allan heim, hvort sem er hærra.
Stjórnsýslustofnunin ákveður sjálf hvaða kvartanir hún rannsakar og veitir ekki bætur. Einstaklingar sem hafa orðið fyrir tjóni höfða kröfu um það fyrir borgaralegum dómstólum samkvæmt 82. gr. GDPR. Sekt frá stjórnsýslustofnuninni er stjórnsýsluákvörðun: þú getur mótmælt innan sex vikna og síðan áfrýjað til stjórnsýsludómstóls.
Hvað ættuð þið sem stofnun að athuga?
- Er lagalegur grundvöllur samkvæmt 6. gr. GDPR fyrir hvert tilgang vinnslunnar og er hann skjalfestur?
- Er skrá þín yfir vinnslustarfsemi tæmandi og uppfærð?
- Eruð þið með vinnslusamning við alla birgja sem meðhöndla persónuupplýsingar fyrir ykkar hönd?
- Geturðu svarað beiðnum um aðgang og eyðingu innan eins mánaðar?
- Eru til verklagsreglur vegna brota sem leyfa tilkynningu til AP innan 72 klukkustunda?
- Notið þið BSN aðeins þar sem lög kveða á um það (46. grein UAVG)?
Hvað ættir þú að athuga sem einstaklingur?
- Lestu persónuverndaryfirlýsingu stofnunarinnar til að sjá á hvaða grundvelli og í hvaða tilgangi hún notar gögnin þín.
- Sendið skriflega beiðni um aðgang samkvæmt 15. grein GDPR og takið eftir dagsetningu; svar ber að berast innan eins mánaðar.
- Til baka samþykki eða andmæla ef vinnslan byggist á samþykki eða lögmætum hagsmunum.
- Geymið afrit af öllum bréfaskriftum ef þið kvartið til AP eða farið fyrir dómstóla.
- Ef þú varðst fyrir tjóni skaltu íhuga kröfu samkvæmt 82. grein GDPR fyrir borgaralegum dómstóli.
Hvað getum við gert fyrir þig varðandi gagnavernd?
Lögfræðingar okkar í upplýsingatækni og persónuvernd ráðleggja fyrirtækjum og einstaklingum varðandi GDPR og UAVG:
- Við förum yfir vinnslustarfsemi þína og setjum upp eða athugum vinnsluskrá þína.
- Við semjum persónuverndaryfirlýsingar, vinnslusamninga og persónuverndarstefnur.
- Við framkvæmum eða endurskoðum DPIA (verndunaröryggismat) fyrir vinnslu sem felur í sér mikla áhættu.
- Við ráðleggjum að tilkynna AP og einstaklinga innan 72 klukkustunda frá gagnaleka.
- Við afgreiðum beiðnir og kvartanir um aðgang og eyðingu upplýsinga, fyrir stofnanir og einstaklinga.
- Við mótmælum ákvörðunum og sektum AP og áfrýjum málinu.
Yfirlit
- Persónuverndarreglugerðin (GDPR) gildir beint í Hollandi; UAVG bætir við hollenskum reglum, svo sem 16 ára aldur til að fá samþykki og takmarkanir á notkun BSN.
- Öll vinnsla þarfnast lagalegs grundvallar samkvæmt 6. grein GDPR; samþykki er oft ekki það rétta, sérstaklega á vinnustað.
- Sérstakir flokkar eins og heilsufarsupplýsingar má aðeins vinna með með undantekningu.
- Beiðnum frá einstaklingum verður að svara innan eins mánaðar; brot verða að vera tilkynnt til AP innan 72 klukkustunda.
- AP getur lagt sektir á allt að 20 milljónir evra eða 4% af árlegri veltu á heimsvísu.
Algengar spurningar
Á GDPR við beint í Hollandi?
Já. GDPR gildir án innleiðingar; hollenska lögin um innleiðingu GDPR (UAVG) bæta aðeins við reglum þar sem GDPR gefur svigrúm, til dæmis um sérstaka flokka gagna og notkun BSN.
Er alltaf krafist samþykkis fyrir vinnslu persónuupplýsinga?
Nei. Samþykki er ein af sex lögmætum heimildum í 6. grein GDPR. Flest vinnsla fyrirtækja og vinnuveitenda byggist á samningi, lagaskyldu eða lögmætum hagsmunum.
Hversu fljótt verður stofnun að svara beiðni um aðgang?
Innan eins mánaðar frá móttöku. Fyrir flóknar eða fjölmargar beiðnir er hægt að framlengja frestinn um tvo mánuði, að því tilskildu að viðkomandi sé tilkynnt um það innan fyrsta mánaðarins (12. gr. (3) GDPR).
Hvenær þarf að tilkynna gagnaleka?
Innan 72 klukkustunda frá því að viðkomandi verður þess áskynja, tilkynna það til Autoriteit Persoonsgegevens, nema ólíklegt sé að brotið hafi í för með sér hættu fyrir viðkomandi einstaklinga. Ef áhættan er mikil skal einnig upplýsa þennan einstakling.